SYSTEM STATUS: ONLINE v1.9.0

Proyecto Home Lab

Un entorno de producción activo 24/7. Diseñado para recuperar la soberanía de mis datos, eliminar la dependencia de servicios SaaS y centralizar la gestión operativa del hogar, las finanzas y las comunicaciones críticas.

Ubuntu Server
OS Host LTS
~6% Avg
Carga de CPU
11.9 GiB
RAM Disponible
99.9%
Disponibilidad (Tiempo)
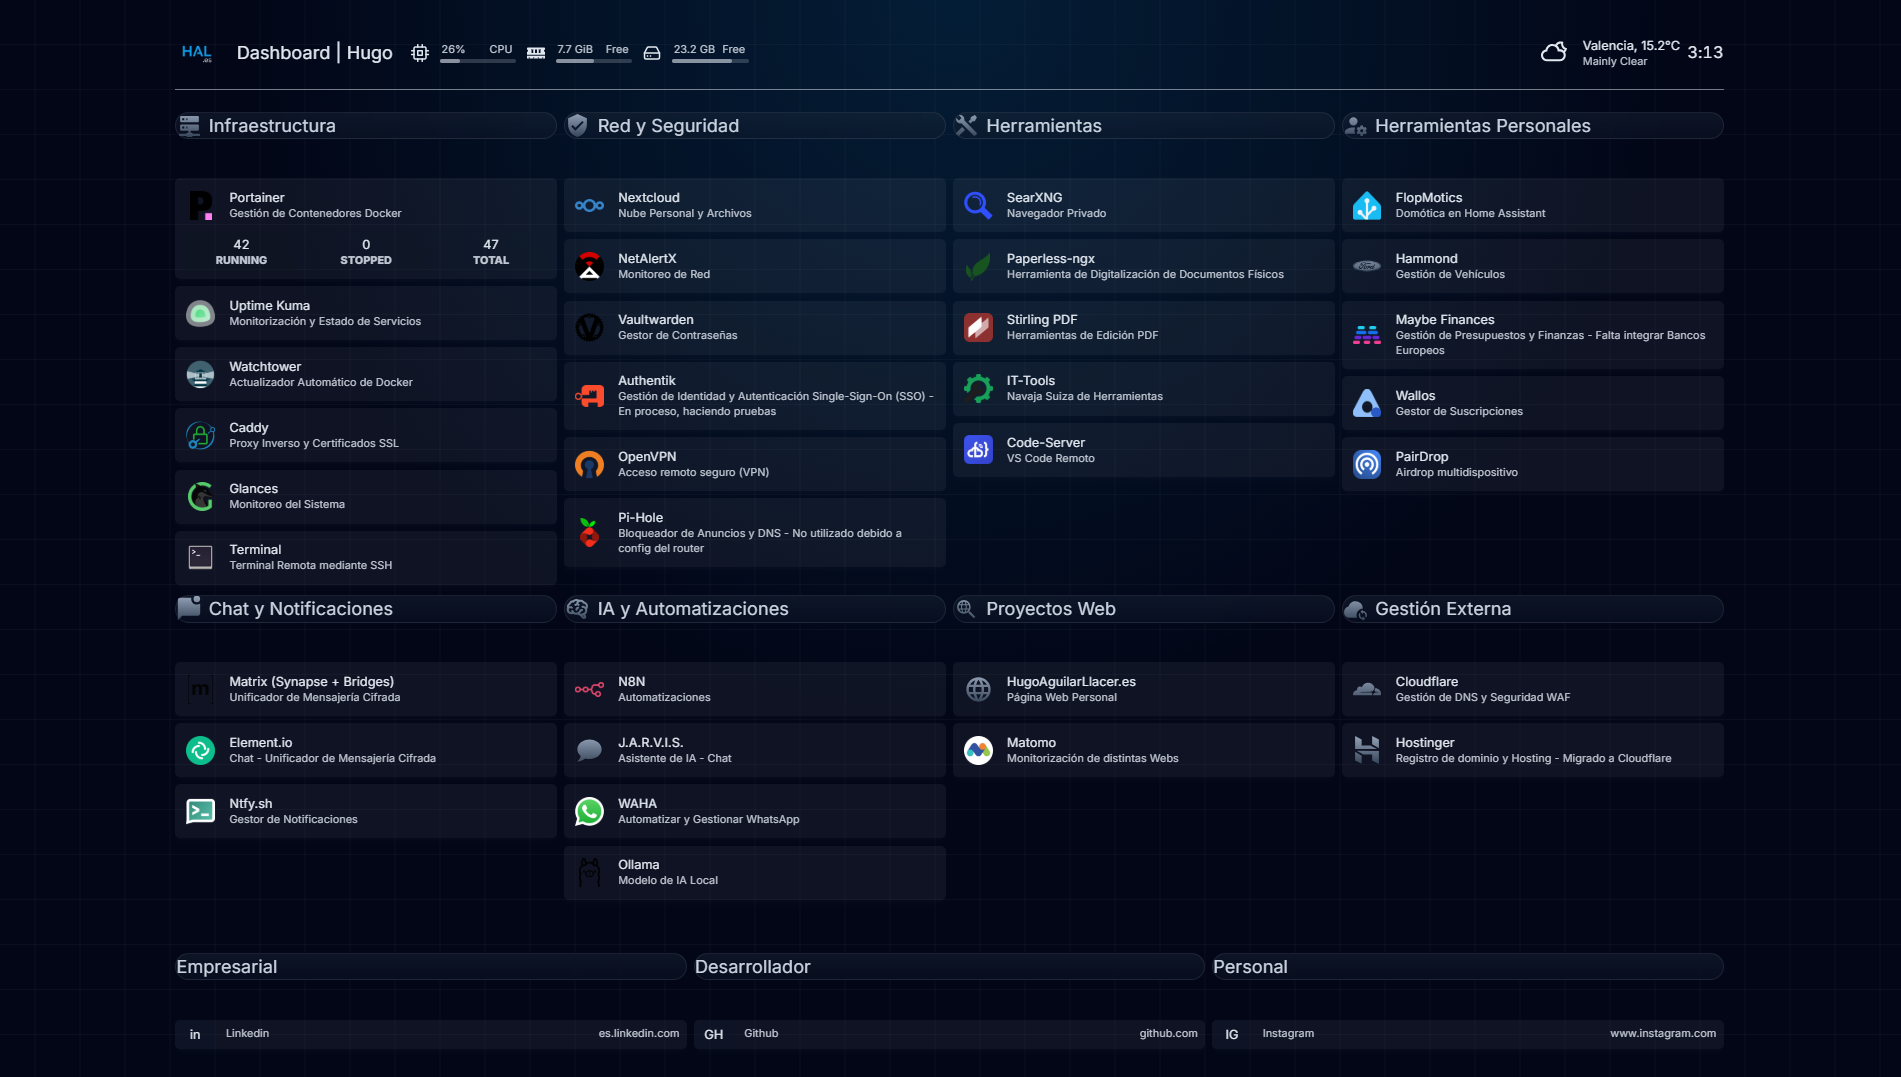
haguilar@hugo-server:~/dashboard_view
Dashboard del Home Lab
0

Fundamentos del Sistema

El núcleo tecnológico y su despliegue automatizado.

Ubuntu Server LTS

La elección del sistema operativo base prioriza la estabilidad y el soporte a largo plazo. Al usar una versión LTS, garantizo parches de seguridad por 5 años. Se ejecuta en modo headless (sin interfaz gráfica) para dedicar el 100% de los recursos del hardware a los servicios productivos.

  • Kernel Linux optimizado para servidores.
  • Gestión de paquetes robusta y segura con APT.
  • Máxima compatibilidad con drivers de hardware.
Docker & Microservicios

En lugar de máquinas virtuales pesadas, utilizo contenedores. Esta decisión «independiza» las aplicaciones del sistema operativo base. Si un servicio falla o requiere librerías específicas, no afecta a los demás. La configuración se basa en archivos de texto, lo que permite copias de seguridad casi instantáneas y reconstruir todo el sistema en minutos: Infraestructura como Código (IaC).

  • Aislamiento total de dependencias por servicio.
  • Despliegues ligeros, reproducibles y portables.
  • Sobrecarga mínima (native performance).
1

Infraestructura de Contenedores

Organización, mantenimiento y supervisión/diagnóstico del sistema.

Portainer Business

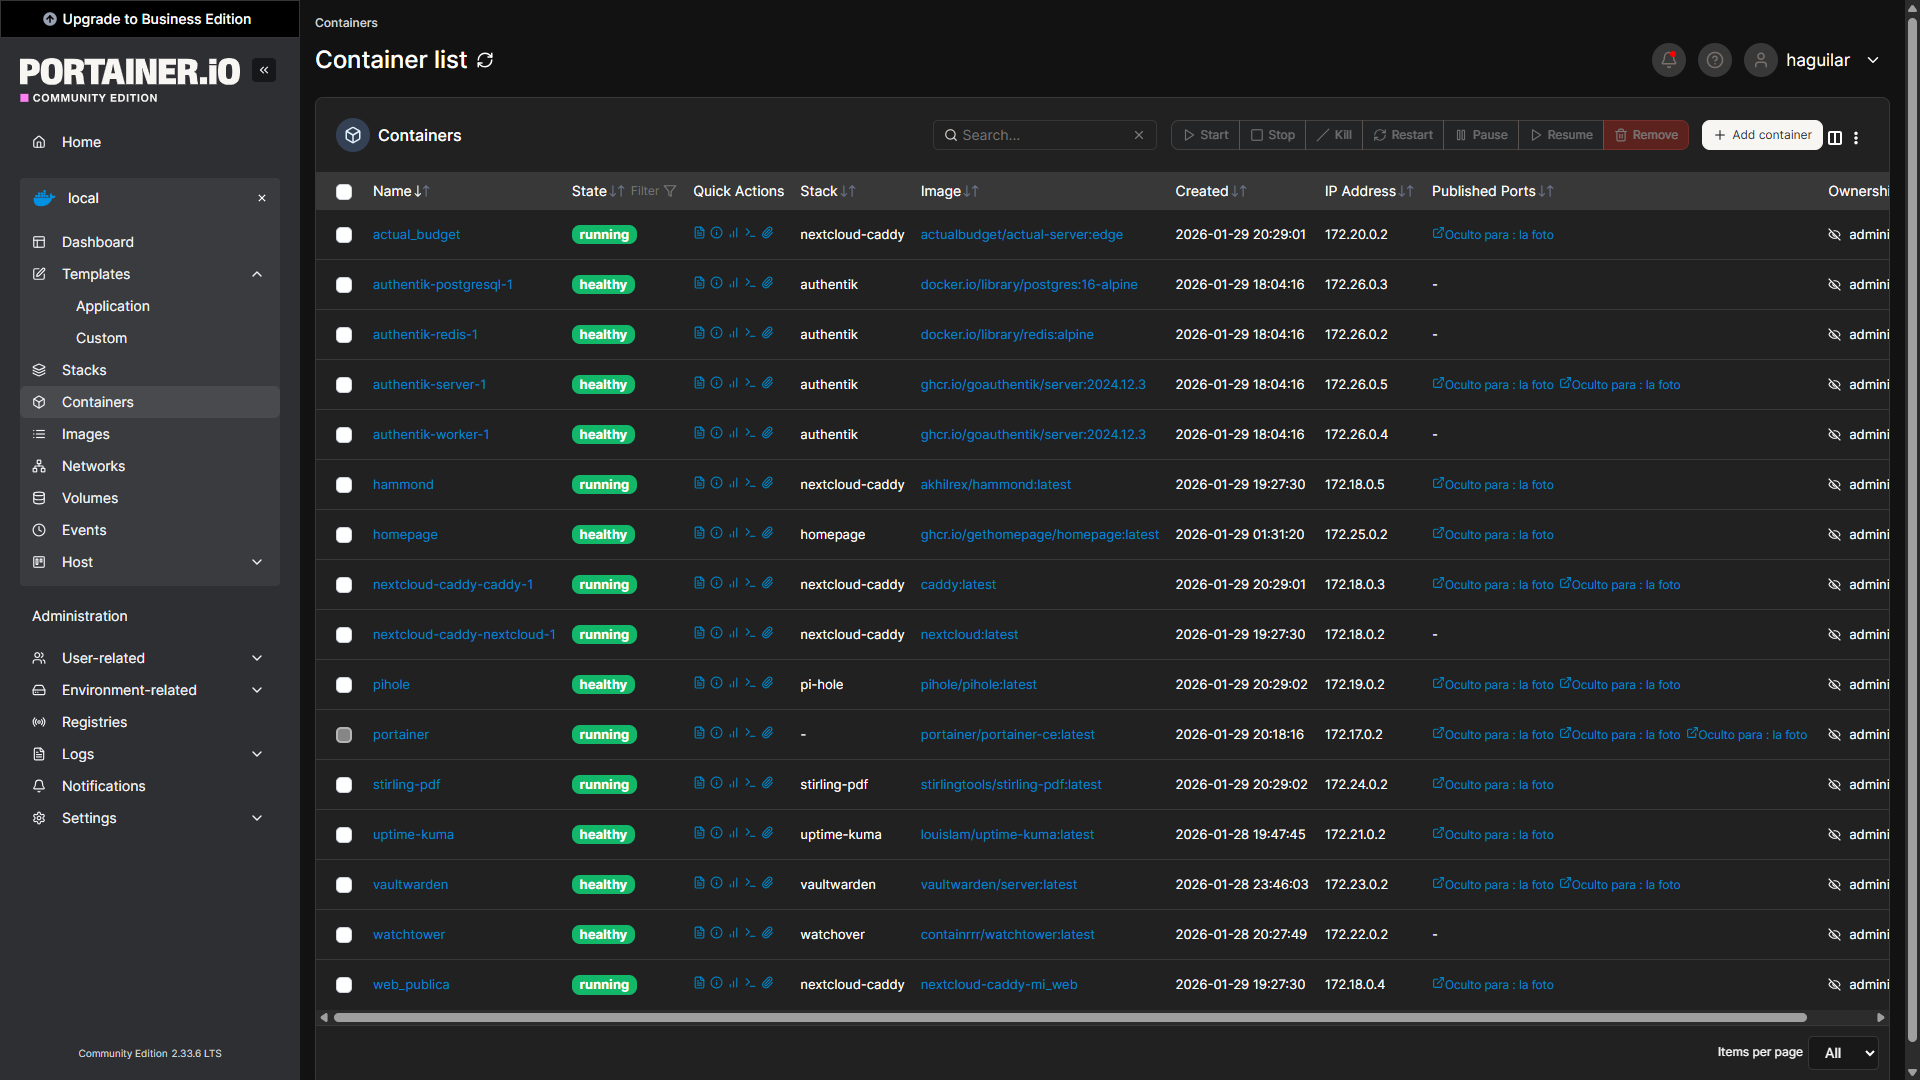
La CLI de Docker es potente, pero para una visión global utilizo Portainer. Actúa como el centro de mando visual para la gestión del ciclo de vida de los contenedores, redes virtuales y volúmenes de datos persistentes.

  • Gestión de Stacks mediante archivos docker-compose.yml.
  • Logs en tiempo real y consola SSH de contenedores.
  • Monitorización visual del estado de salud (Healthchecks).

Uptime Kuma

Sistema de monitorización proactiva autohospedado. Evalúa de forma constante la disponibilidad de todos los nodos de la infraestructura y endpoints HTTP. Detecto caídas de servicios antes de que afecten a la operativa diaria.

  • Pings ICMP, validación de certificados SSL y puertos TCP.
  • Notificaciones vía Webhooks en tiempo real.
  • Páginas de estado públicas para verificar incidencias.

Watchtower

Automatización crítica para la seguridad. Watchtower monitoriza los registros de imágenes Docker y, al detectar una nueva versión upstream, descarga la imagen y recrea el contenedor con la misma configuración automáticamente.

Glances

Para la observabilidad a bajo nivel. Glances se conecta directamente a las APIs del sistema para monitorizar cuellos de botella en I/O, carga de CPU por núcleo y consumo de memoria, exportando estos datos al dashboard principal.

haguilar@hugo-server:~/portainer
Gestión de contenedores en Portainer
2

Red y Seguridad

Defensa en profundidad y control de acceso robusto.

Estrategia de Defensa Perimetral

La seguridad comienza fuera de la red local. Utilizo una arquitectura de tres capas para asegurar que ninguna conexión maliciosa toque el servidor:

  • Cloudflare: WAF (Web Application Firewall) y Proxy DNS. Oculta mi IP pública y mitiga DDoS.
  • Caddy: Proxy inverso. Gestiona certificados SSL/TLS automáticos y enruta el tráfico limpio.
  • Hostinger: Proveedor del dominio raíz.
Cloudflare ProxyCaddy Web ServerHTTPS / TLS 1.3

Authentik

Proveedor de Identidad (IdP) centralizado. Actúa como middleware de seguridad bajo el paradigma Zero-Trust: antes de que el proxy inverso entregue la aplicación, Authentik intercepta el tráfico y valida la identidad, forzando MFA incluso en apps que no lo soportan de forma nativa.

  • Single Sign-On (SSO) mediante OIDC, OAuth2 y SAML.
  • Políticas de acceso condicional (GeoIP, reputación de red).
  • En despliegue activo y pruebas de Forward-Auth.

Nextcloud Hub

He migrado todos mis datos de Google Drive a esta instancia local. Me permite tener control físico sobre archivos, fotos y documentos sin depender de terceros. Sincroniza bidireccionalmente y gestiona protocolos CalDAV y CardDAV.

Vaultwarden

Implementación ligera de la API de Bitwarden escrita en Rust. Vital para la seguridad operativa: almacena las semillas 2FA y contraseñas complejas de toda la infraestructura bajo una arquitectura Zero-Knowledge.

Pi-Hole & OpenVPN

Solución conjunta para la higiene de red y el acceso remoto. Pi-Hole actúa como sumidero DNS local, bloqueando dominios de telemetría y publicidad a nivel de red. OpenVPN establece un túnel cifrado AES-256-GCM para el mantenimiento SSH remoto de forma segura.

3

Sistemas de Comunicación Críticos

Infraestructura de mensajería federada y routing de correo avanzado.

Servidor de Correo Híbrido

Un clúster de correo propio para recuperar la privacidad de las comunicaciones. La recepción y el almacenamiento de buzones se realizan 100% en local mediante Postfix (MTA) y Dovecot (IMAP). Para garantizar la entregabilidad, el correo saliente se canaliza mediante un SMTP Relay autenticado, con la identidad del dominio respaldada por criptografía DNS estricta.

  • Almacenamiento de emails «in-house», fuera del alcance de las Big Tech.
  • Seguridad configurada: SPF, firmado DKIM y políticas DMARC.
  • Integración con filtros de Spam y Antivirus.

Matrix (Synapse) + Element

Despliegue de un homeserver privado de la red Matrix con Synapse. Una red de mensajería en tiempo real, de grado empresarial, con cifrado de extremo a extremo (E2EE) por defecto. Uso Element como cliente y he implementado bridges para conectar redes de terceros (WhatsApp, Telegram) dentro de mi propio servidor.

  • Federación descentralizada con otros servidores Matrix.
  • Bridges (puppeting) para centralizar chats de plataformas cerradas.
  • Soberanía absoluta sobre los metadatos de las conversaciones.
4

Herramientas y Desarrollo

Productividad local, analítica y programación en remoto.

Code-Server

Entorno de desarrollo (IDE) remoto basado en Visual Studio Code. Programo, compilo y despliego usando la potencia del servidor subyacente. Accesible vía navegador, puedo desarrollar con fluidez desde un iPad o cualquier equipo sin preparar el entorno.

Matomo Analytics

Plataforma de analítica web 100% autogestionada. Monitoriza el tráfico de este portfolio y de otros proyectos. Al no enviar telemetría a terceros, aseguro el cumplimiento estricto de la GDPR y el respeto por la privacidad.

Stirling PDF

Suite avanzada de manipulación de documentos (OCR, división, rotación) sin subir documentos sensibles (nóminas, contratos) a webs de terceros. Todo el procesamiento se ejecuta en la RAM local del servidor.

Web Portfolio (este sitio)

Demostración práctica de desarrollo y despliegue fullstack. Esta web no está en un hosting compartido: se ejecuta directamente dentro de un contenedor en esta misma infraestructura.

5

Motor y Finanzas

Análisis de datos personales y gestión de activos.

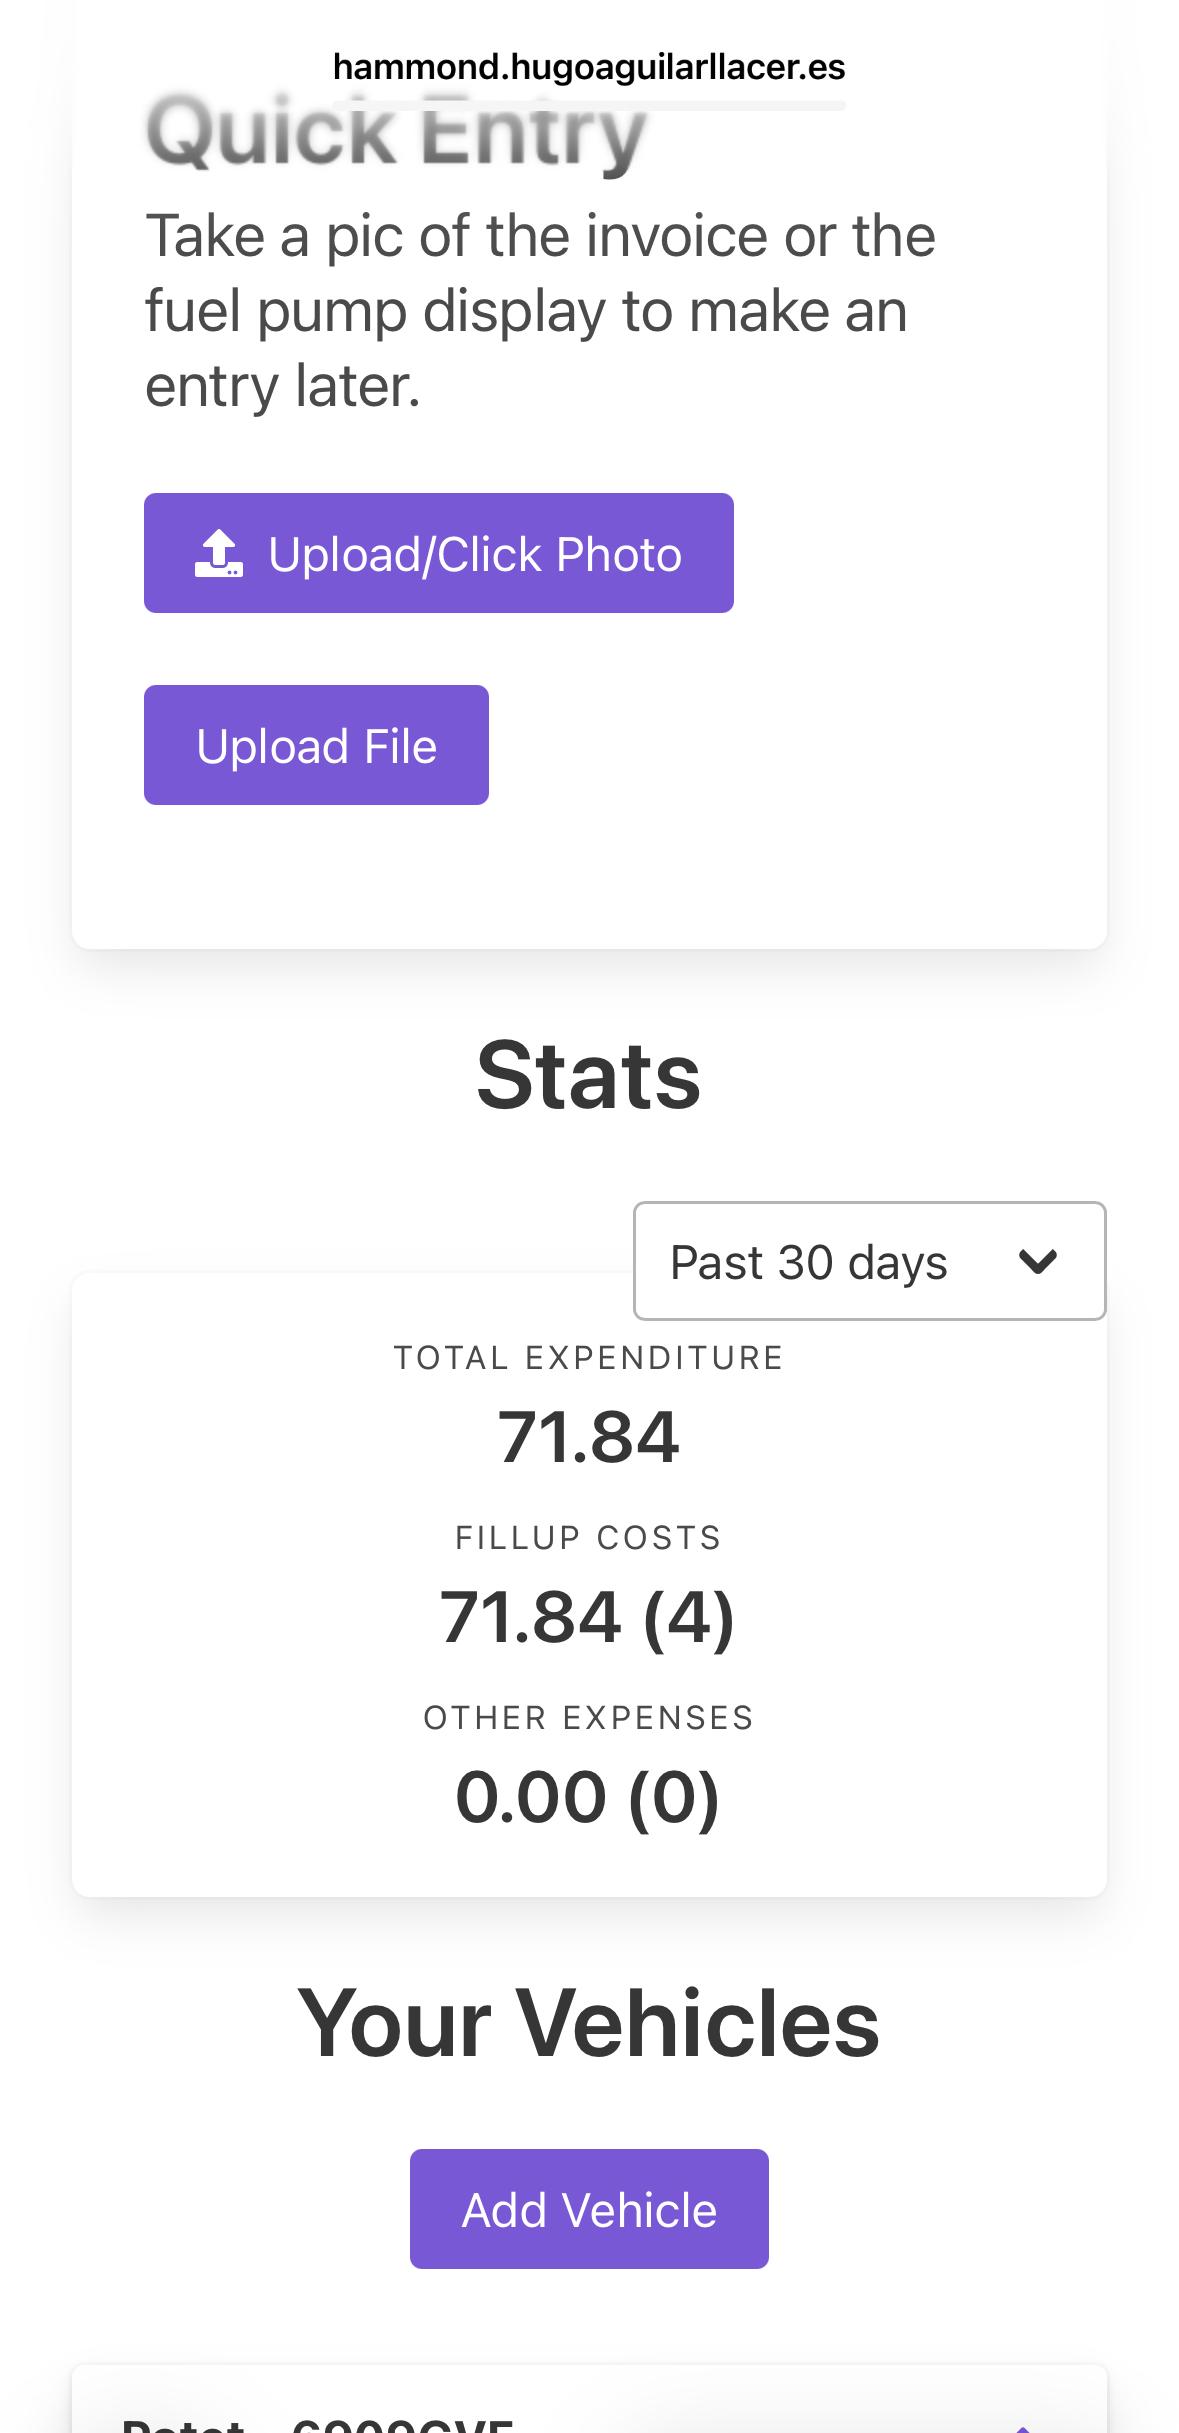
haguilar@hugo-server:~/hammond
Hammond — gestión de vehículos

Hammond Vehicle Management

Aplicación dedicada al seguimiento de costes de la flota vehicular personal. Calculo el TCO (coste total de propiedad) real de mis vehículos a partir de datos históricos.

  • Registro de repostajes y cálculo de consumo l/100km.
  • Alertas de mantenimiento preventivo.
  • Desglose de gastos por categoría (seguro, impuestos, taller).

Actual Budget

Sistema financiero basado en la metodología «Zero-Based Budgeting». A diferencia de una hoja de cálculo, ofrece sincronización bancaria y reportes en tiempo real. De momento en desuso por la falta de integración con entidades bancarias europeas.

  • Privacidad total: los datos financieros no salen del servidor.
  • Gestión de sobres presupuestarios (envelopes).
  • Proyección de flujo de caja futuro.

Sé el arquitecto de tu propia infraestructura

Toda esta infraestructura ha sido desplegada con software de código abierto. Si te interesa implementar soluciones corporativas o privadas similares, te puedo ayudar.